SaaSのセキュリティを導入前に見極める10の確認方法
SaaSのセキュリティを導入前に見極める10の確認方法


WEBサイトの構築・運用を
もっと、効率的にしたい担当者の方へ
LeadGridは、1,500社以上のサイト制作・マーケティング支援の経験から生まれた、専門知識がなくても簡単に使える国産CMS・マーケティングツールです。上場企業から中小・ベンチャーまで様々な企業にご利用いただいております。
SaaSは、自社でサーバーを構築・管理する負担を抑えながら、業務に必要な機能を利用できるサービスです。一方、データの保存やシステムの運用を外部事業者に委ねるため、導入前にはセキュリティ対策を確認する必要があります。
「SaaSなら、提供事業者がすべてのセキュリティ対策を実施してくれるのか」「どのような基準で安全性を判断すればよいのか」と疑問を持つ方もいるでしょう。
SaaSのセキュリティは、提供事業者の対策だけで決まるものではありません。利用企業によるアカウント管理やアクセス権限の設定、データの取り扱いも重要です。
本記事では、SaaSで注意すべき5つのセキュリティリスクと、利用企業が実施すべき対策を解説します。
さらに、導入前に確認したい10項目のチェックリストと、SaaS型CMS「LeadGrid」の公開回答を使った評価例を紹介します。
SaaSのセキュリティは誰が守る?提供事業者と利用企業の責任範囲
SaaSのセキュリティは、サービス提供事業者と利用企業がそれぞれの役割を担う「責任共有モデル」に基づいて考える必要があります。
SaaS提供事業者は、一般的にサービスを稼働させるインフラやアプリケーションの保守、脆弱性への対応などを担当します。一方、利用企業には、アカウントの発行・削除、アクセス権限の設定、サービスに登録する情報の管理などの責任が残ります。
SaaSのセキュリティにおける責任分担
責任を担う主体 | 主な管理対象 | 具体的な対策 |
SaaS提供事業者 | クラウド基盤・アプリケーション | サーバーの保守、脆弱性対策、システム監視、障害対応 |
提供事業者と利用企業の双方 | データ保護・認証・インシデント対応 | 提供事業者によるセキュリティ機能の提供と、利用企業による適切な設定・運用 |
SaaS利用企業 | アカウント・アクセス権限・登録データ | 多要素認証の設定、利用者の権限管理、共有範囲の確認、退職者アカウントの削除 |
具体的な対策項目ごとに比較すると、以下のようになります。
対策項目別の責任分担
対策項目 | SaaS提供事業者 | SaaS利用企業 |
サーバー・インフラの保守 | 基盤の管理、更新、監視 | 提供事業者の管理体制を確認 |
アプリケーションの脆弱性対策 | 脆弱性の調査、修正、更新 | 公開情報や対策状況を確認 |
アカウント認証 | 認証機能を提供 | 利用可能な認証方式を確認し、認証情報を管理 |
アクセス権限 | 権限管理機能を提供 | 利用者ごとに適切な権限を設定 |
データ保護 | 契約・仕様に基づく保存、暗号化、バックアップ | 登録情報の管理、共有範囲や復旧要件の確認 |
障害・インシデント対応 | サービス側の検知、復旧、利用企業への通知 | 影響の確認、社内連絡、必要な初動対応 |
例えば、SaaS提供事業者が多要素認証機能を用意していても、利用企業が設定を有効にしなければ、アカウント保護に十分活用できません。また、サービス側でアクセス権限を細かく設定できても、すべての利用者に管理者権限を与えると、情報漏えいや誤操作のリスクが高まります。
そのため、SaaSの導入審査では、提供事業者が実施する対策と、利用企業が設定・運用すべき対策を分けて確認することが重要です。
責任共有モデルの具体的な内容は、サービスによって異なります。データのバックアップや復旧、ログの提供範囲などは、契約書やサービス仕様書、セキュリティチェックシートで確認しましょう。
SaaSで注意すべき5つのセキュリティリスク
SaaSは、提供事業者がシステムの保守やセキュリティ対策の一部を担うため、利用企業の運用負担を軽減できます。ただし、アカウントの管理不足や設定ミス、外部サービスとの連携などによって、情報漏えいや業務停止が発生する可能性があります。
IPAの「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」でも、SaaSの利用に伴うリスクを把握し、導入時の評価や利用中の管理を行う重要性が示されています。
SaaSで注意したい代表的なリスクは、以下の5つです。
リスク | 主な原因 | 想定される影響 | 対策 |
アカウントの乗っ取り・不正アクセス | パスワードの使い回し、認証情報の漏えい、多要素認証の未設定 | 機密情報の閲覧・持ち出し、不正な設定変更 | 多要素認証の有効化、認証情報の管理、ログイン履歴の確認 |
設定ミス・アクセス権限の不備 | 公開範囲の誤設定、不要な管理者権限の付与 | 個人情報や社内情報の漏えい、データの改ざん | 共有設定の点検、最小権限の原則に基づく権限管理 |
シャドーIT・退職者アカウントの放置 | 未承認SaaSの利用、アカウント管理の不徹底 | 管理対象外への情報保存、退職者によるアクセス | 利用サービスの可視化、アカウントの棚卸し、退職時の権限削除 |
サービス停止・データ消失 | 提供事業者側の障害、通信障害、誤操作、バックアップ不足 | 業務停止、Webサイトの閲覧・更新不能、データ消失 | SLAの確認、バックアップ・復旧条件の確認、代替手段の準備 |
外部連携・委託先を通じたリスク | API連携への過剰な権限付与、委託先の管理不足 | 連携先を経由した情報漏えい、不正操作、サービスへの影響 | 連携権限の制限、委託先管理体制の確認、不要な連携の解除 |
SaaSの利用自体が危険なのではなく、どのような情報を扱い、誰がアクセスでき、どのように運用するかによってリスクの大きさが変わります。導入前の確認に加え、利用開始後も設定や権限を定期的に見直しましょう。
アカウントの乗っ取り・不正アクセス
SaaSでは、IDとパスワードなどの認証情報が漏えいすると、第三者に不正ログインされるおそれがあります。
特に、複数サービスでのパスワードの使い回しや、多要素認証の未設定は注意が必要です。攻撃者が別のサービスから流出した認証情報を利用し、業務用SaaSへのログインを試みる可能性もあります。
管理者アカウントが侵害された場合は、保存データの閲覧・持ち出しに加え、利用者の権限変更やセキュリティ設定の無効化など、被害が拡大するおそれがあります。
利用企業は、サービスが対応している場合は多要素認証を有効にし、管理者権限を必要な担当者だけに付与しましょう。また、ログイン履歴や不審なアクセスの通知機能が利用できる場合は、定期的に確認することが重要です。
設定ミス・アクセス権限の不備による情報漏えい
SaaSでは、ファイルの共有範囲や利用者のアクセス権限を誤って設定すると、本来アクセスできない第三者に情報が公開される可能性があります。
実際に、2020年末から2021年にかけて、Salesforce製品のアクセス権限の設定不備により、意図しない情報が外部から参照される事例が相次ぎました。
これを受け、内閣官房内閣サイバーセキュリティセンター(NISC)は2021年1月29日、重要インフラ事業者などに対して注意喚起を実施しました。NISCは、Salesforceのデータアクセス権などの設定不備により情報が外部から参照される可能性を指摘し、サービスの利用状況や各種設定の確認・見直しを求めています。
出典:NISC「Salesforceの製品の設定不備による意図しない情報が外部から参照される可能性について」(2021年1月29日・PDF)
この事例からも、SaaS提供事業者がセキュリティ機能を備えていても、利用企業側の権限設定が不適切であれば、情報漏えいにつながると分かります。
対策として、ファイルやデータの共有範囲を必要最小限に設定し、管理者権限の付与先を定期的に確認しましょう。特に、外部ユーザーやゲストユーザーに許可しているアクセス範囲は、設定変更や機能更新の際にも見直す必要があります。
シャドーIT・退職者アカウントの放置
シャドーITとは、情報システム部門などの管理・承認を受けずに、従業員や部門が独自に利用するITサービスを指します。
SaaSは手軽に導入できるため、部門ごとに契約が進むと、企業全体でどのサービスを利用し、どのようなデータを保存しているのか把握しにくくなります。
また、退職者や異動者のアカウントを放置すると、業務上不要になったアクセス権限が残る可能性があります。特に、外部共有機能や管理者権限を持つアカウントには注意が必要です。
利用企業は、契約中のSaaSと利用者を一覧化し、アカウントの発行・変更・削除を管理しましょう。人事異動や退職時の手続きを定め、定期的にアカウントと権限の棚卸しを行うことが有効です。
サービス停止・データ消失
SaaS提供事業者側のシステム障害や通信障害によって、サービスを一時的に利用できなくなる可能性があります。
例えば、SaaS型CMSで障害が発生すると、Webサイトの更新作業が停止する場合があります。障害の影響範囲によっては、公開中のWebサイトが閲覧できなくなるおそれもあります。
短時間の停止でも業務に大きな影響が出るサービスでは、可用性に関する条件を慎重に確認する必要があります。
導入前には、SLAで定める稼働率、障害時の通知方法、バックアップの取得頻度、復旧できるデータの範囲を確認しましょう。稼働率の保証があっても、個別の障害から一定時間内に復旧することまで保証されるとは限りません。
また、バックアップが存在していても、すべてのデータを直ちに復旧できるとは限りません。復旧に要する時間や、利用企業から復元を依頼できる範囲も確認しておくことが重要です。
外部連携・委託先を通じたセキュリティリスク
SaaSは、外部のクラウド基盤やAPI連携先、再委託先など、複数の事業者やシステムを組み合わせて提供される場合があります。
例えば、SaaSに外部ツールを連携する際、必要以上のアクセス権限を許可すると、連携先のアカウントが侵害された場合に自社データへアクセスされるおそれがあります。また、提供事業者が利用する委託先で障害やセキュリティインシデントが発生すると、SaaSの提供にも影響する可能性があります。
IPAの調査でも、SaaS事業者によるセキュリティ情報の開示と、利用企業による情報収集・評価の重要性が指摘されています。公開情報だけでは、技術的対策や物理的対策を十分に確認できない場合もあります。
利用企業は、外部連携に付与する権限を必要最小限に設定し、利用しなくなった連携を解除しましょう。導入審査では、提供事業者の委託先管理体制や、インシデント発生時の連絡・責任分担も確認することが重要です。
参考:IPA|クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査
SaaS利用企業が実施すべき6つのセキュリティ対策
SaaSの安全性を確保するには、提供事業者のセキュリティ対策を確認するだけでなく、利用企業側でも適切な管理を続ける必要があります。
特に重要なのは、アカウントの保護、アクセス権限の管理、設定ミスの防止、利用サービスの把握です。導入時に設定した内容を放置せず、人事異動やサービスの仕様変更に合わせて見直しましょう。
利用企業が実施すべき主な対策は、以下の6つです。
セキュリティ対策 | 具体的な実施内容 | 運用時のポイント |
1.多要素認証の有効化 | 対応サービスでは管理者を優先して多要素認証を設定し、一般利用者にも適用する | SSOを利用する場合も、認証基盤側の設定を確認する |
2.アクセス権限の最小化 | 業務に必要な範囲だけ権限を付与し、管理者アカウントを限定する | 異動・退職時に権限を変更・削除し、定期的に棚卸しする |
3.共有設定・外部連携の点検 | ファイルの公開範囲、ゲストユーザーの権限、API連携の許可範囲を確認する | 新機能の導入や設定変更後にも点検する |
4.SaaS利用状況の可視化 | 契約中のSaaS、利用部門、管理者、保存データを一覧化する | 未承認サービスや利用実態のない契約を把握する |
5.ログ監視・インシデント対応の準備 | 利用可能なログを確認し、不審なアクセスへの対応手順を定める | ログの取得範囲・保存期間を確認し、連絡先を明確にする |
6.バックアップ・復旧手段の確認 | 提供事業者のバックアップ条件、復旧範囲、データのエクスポート方法を確認する | 重要なデータは、必要に応じて別の保管手段や代替運用を検討する |
上記の対策は、すべてのSaaSで同じように実施できるとは限りません。多要素認証や操作ログの取得、バックアップの復元などは、契約プランやサービス仕様によって利用できる範囲が異なります。
導入前に必要な管理機能が備わっているか確認し、利用開始後は社内の運用ルールに沿って継続的に点検することが重要です。
IPAの「中小企業のためのクラウドサービス安全利用の手引き」でも、利用者の範囲と認証の管理、バックアップの確保などが利用企業側の確認事項として示されています。
参考:IPA「中小企業のためのクラウドサービス安全利用の手引き」
SaaS導入前に確認すべきセキュリティチェック項目10選
SaaSを導入する際は、機能や料金だけでなく、データの管理方法や障害対応、契約条件なども確認する必要があります。セキュリティ対策が実施されていても、自社の要件を満たしていなければ、導入後の業務に支障が生じる可能性があります。
IPAの「クラウドサービス安全利用チェックシート」では、利用する業務や情報の重要度、バックアップ、契約条件、データの保存先などが確認項目として示されています。
以下の10項目は、IPAの「クラウドサービス安全利用チェックシート」やCloud Security Allianceの資料を参考に、企業のSaaS導入審査向けに独自にまとめたものです。IPAのチェックシートをそのまま転載したものではありません。
まずは、導入前に確認したい項目と判断の目安を一覧で確認しましょう。
チェック項目 | 確認内容 | 判断の目安 | 確認資料 |
1.データの保管場所・管理体制 | 本番・バックアップデータの保存地域、管理主体 | 保存先と管理範囲が明確で、自社の要件に適合する | セキュリティ仕様書、委託先管理資料 |
2.通信・保存データの暗号化 | 通信時・保存時の暗号化、対象範囲 | 保護対象のデータに必要な暗号化が適用されている | セキュリティ対策資料 |
3.認証方式・アクセス制御 | 多要素認証、SSO、IP制限、権限管理 | 自社が必要とする認証・権限制御を設定できる | 機能仕様書、管理者向けマニュアル |
4.バックアップの頻度・保管世代数 | 取得頻度、保存期間、復旧範囲 | 許容できるデータ損失量と復旧時間に合っている | バックアップ・復旧方針 |
5.脆弱性管理・不正アクセス対策 | 脆弱性診断、更新、検知・監視体制 | 脆弱性の発見から対応までの運用方針が明確 | セキュリティ対策資料、診断方針 |
6.障害監視・インシデント対応 | 監視体制、通知条件、連絡方法 | 障害時の連絡・対応手順が自社の運用に適合する | 障害対応方針、サポート規約 |
7.SLA・稼働率の保証条件 | 保証稼働率、算定方法、適用除外 | 必要な可用性を満たし、保証条件も把握できる | SLA、利用規約 |
8.第三者認証・セキュリティ評価 | ISO/IEC 27001・27017、ISMAPなど | 必要な認証・評価の対象範囲と有効性を確認できる | 認証書、登録情報 |
9.契約終了時のデータ返却・削除 | エクスポート方法、削除条件、保存期間 | データ移行や契約終了後の管理に支障がない | 利用規約、データ管理方針 |
10.セキュリティ情報の開示・サポート体制 | 対策資料、問い合わせ窓口、回答体制 | 導入審査に必要な情報を取得できる | セキュリティチェックシート、サポート規約 |
なお、各項目の具体的な質問例や回答例、チェックシートの記入方法については、「セキュリティチェックシートの書き方|IPAのテンプレートも紹介」で解説しています。導入審査に使う質問票を作成する際にあわせてご活用ください。
1.データの保管場所・管理体制
SaaSで扱うデータが、どの国・地域のデータセンターに保存されるか確認しましょう。
個人情報や機密情報を扱う場合、保存地域によって適用される法制度や管理上の要件が異なる可能性があります。本番データだけでなく、バックアップデータの保存先や、再委託先が管理する範囲も確認が必要です。
判断する際は、データの保存場所とアクセスできる主体が明確になっているかを重視しましょう。
国内データセンターを利用していても、アクセス制御や運用管理が不十分であれば安全性は保証されません。保存地域だけでなく、データへのアクセス権限や委託先の管理体制も評価する必要があります。
2.通信・保存データの暗号化
暗号化は、第三者によるデータの盗み見や不正な取得に備えるための重要な対策です。
SaaSへのアクセス時には、TLSなどによって通信が暗号化されているか確認しましょう。加えて、サーバーに保存されるデータやバックアップデータについても、暗号化の有無と対象範囲を確認する必要があります。
判断の目安は、通信時と保存時の両方で、自社が保護したい情報に適切な暗号化が適用されているかです。
暗号化に対応していても、一部のデータが対象外となる場合があります。機密性の高い情報を扱う際は、暗号化方式や暗号鍵の管理方法についても確認しましょう。
3.認証方式・アクセス制御
SaaSでは、利用者の認証とアクセス権限の管理が、不正アクセスや情報漏えいを防ぐうえで重要です。
導入前には、多要素認証やシングルサインオン(SSO)、アクセス元IPアドレスの制限などに対応しているか確認しましょう。また、管理者と一般利用者の権限を分けられるか、業務内容に応じてアクセス範囲を設定できるかも確認が必要です。
判断の目安は、自社の認証ポリシーに適合し、利用者に必要最小限の権限を付与できるかです。
認証機能が提供されていても、利用企業側で設定しなければ有効にならない場合があります。提供事業者が管理する設定と、利用企業が変更できる設定を区別して確認しましょう。
4.バックアップの頻度・保管世代数
SaaSのデータが消失した場合、バックアップの取得状況によって復旧できる範囲が変わります。
導入前には、バックアップの取得頻度、保存期間、保管世代数、保存先を確認しましょう。誤削除やシステム障害が発生した場合に、どの時点のデータまで復旧できるかも重要です。
判断の目安は、自社が許容できるデータ損失量と復旧時間を満たせるかです。
例えば、1日1回のバックアップでは、取得後に更新されたデータを復元できない可能性があります。また、バックアップが保存されていても、利用企業の依頼によって個別のデータを復元できるとは限りません。
バックアップデータの暗号化や復元テストの実施状況に加え、復旧対象と復旧までの所要時間も確認しましょう。
5.脆弱性管理・不正アクセス対策
SaaSのアプリケーションやシステムに脆弱性が残っていると、不正アクセスや情報漏えいにつながる可能性があります。
提供事業者が脆弱性情報を収集し、必要なセキュリティ更新や脆弱性診断を実施しているか確認しましょう。
Webアプリケーションファイアウォール(WAF)や不正アクセス検知、ログ監視などの対策も、サービスの構成に応じて確認する必要があります。
判断の目安は、脆弱性の発見から修正までの対応方針が定められ、継続的に運用されているかです。
特定のセキュリティ製品を導入しているだけで、すべての攻撃を防げるわけではありません。SQLインジェクションやXSSなどについては、IPAの「安全なウェブサイトの作り方」に基づく実装状況も確認すると、対策の具体性を評価しやすくなります。
6.障害監視・インシデント対応
SaaSでシステム障害や情報漏えいが発生した場合、提供事業者からの通知や初動対応が遅れると、利用企業の被害が拡大するおそれがあります。
導入前には、システムの監視体制、異常検知後の対応手順、利用企業への通知条件を確認しましょう。通知方法や連絡先、問い合わせ窓口も重要な確認事項です。
判断の目安は、障害やセキュリティインシデントの発生時に、自社が必要な情報を適切なタイミングで受け取れるかです。
なお、「24時間監視」と「24時間有人サポート」は異なります。また、サービスの異常を検知して社内担当者に通知する時間と、利用企業に障害を報告する時間も同じとは限りません。
監視間隔、社内通知、顧客向け通知、有人サポートの受付時間を分けて確認しましょう。
7.SLA・稼働率の保証条件
SLA(Service Level Agreement)は、サービスの品質や提供水準について、提供事業者と利用企業が合意する事項を定めたものです。
SaaSでは、稼働率がSLAに含まれる場合があります。ただし、稼働率の数値だけでは、実際の保証内容を十分に判断できません。
導入前には、稼働率の算定期間、対象機能、計画メンテナンスの扱い、保証未達時の対応などを確認しましょう。
判断の目安は、自社の業務に必要な可用性を満たし、保証条件や適用除外の範囲を理解できるかです。
例えば、月間稼働率98%のSLAでは、30日間を720時間として単純計算すると、稼働率98%に相当する停止時間は14.4時間です。ただし、これはSLAの算定対象となる時間を単純化した計算例であり、実際の障害時間の算定には適用除外などが影響します。
また、稼働率はサービスの可用性を評価する指標です。稼働率が高いことと、不正アクセスや情報漏えいへの耐性が高いことは同義ではありません。
8.第三者認証・セキュリティ評価
SaaS提供事業者の管理体制を評価する際は、第三者認証やセキュリティ評価制度も参考になります。
代表的な制度には、以下があります。
認証・評価制度 | 主な目的・位置づけ |
ISO/IEC 27001 | 情報セキュリティマネジメントシステム(ISMS)に関する国際規格 |
ISO/IEC 27017 | クラウドサービスに関する情報セキュリティ管理策の国際規格 |
ISMAP | 政府情報システム向けクラウドサービスのセキュリティ評価制度 |
認証・登録の有無を確認する際は、対象組織、対象サービス、適用範囲、有効期間まで確認しましょう。
例えば、提供企業がISO/IEC 27001の認証を取得していても、認証範囲に導入予定のSaaSが含まれているとは限りません。
また、すべてのSaaSにISMAP登録が必要なわけではありません。自社が扱う情報の重要度や社内規程、取引先から求められる条件に応じて判断する必要があります。
参考:ISMAP公式サイト
9.契約終了時のデータ返却・削除
SaaSの導入時には、契約終了後のデータの取り扱いも確認しておく必要があります。
利用終了時にデータを取得できなければ、別のサービスへの移行や、過去の業務記録の保管に支障が生じる可能性があります。
導入前には、データのエクスポート機能、取得できるファイル形式、契約終了後の保存期間、削除方法などを確認しましょう。
判断の目安は、契約終了時に必要なデータを取得でき、残存データの取り扱いも明確になっているかです。
本番環境からデータが削除されても、バックアップには一定期間残る場合があります。運用中のバックアップ保存期間と、契約終了後のデータ削除期限は別の条件として確認する必要があります。
10.セキュリティ情報の開示・サポート体制
SaaSの安全性を評価するには、提供事業者が必要な情報を開示しているかも重要です。
導入前には、セキュリティ対策の説明資料、チェックシート、サービス仕様書、SLAなどを確認できるか調べましょう。公開情報だけでは判断できない場合に、問い合わせや追加資料の依頼が可能かも確認する必要があります。
IPAの「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」でも、SaaS利用企業がセキュリティ情報を収集・評価する際の課題が取り上げられています。
判断の目安は、自社の導入審査に必要な情報を取得でき、不明点について提供事業者に確認できるかです。
例えば、チェックリストの各項目に「対応済」と記載されているだけでなく、監視間隔や通知期限、脆弱性への具体的な対策方法まで公開されていれば、自社の要件と照合しやすくなります。
参考:IPA「クラウドサービス(SaaS)のサプライチェーンリスクマネジメント実態調査」
SaaS型CMSのセキュリティ対策例|LeadGrid
SaaSのセキュリティを評価する際は、実際のサービスが公開している対策内容を、導入前の確認項目に当てはめると判断しやすくなります。
国産SaaS型CMS「LeadGrid」では、公式セキュリティページに加え、SLA、経済産業省「クラウドサービスレベルのチェックリスト」、IPA「安全なウェブサイトの作り方 セキュリティ実装チェックリスト」に対応する回答を公開しています。
これらの資料を基に、導入審査で確認したい主な項目を整理すると、以下のとおりです。
確認項目 | LeadGridの公開情報に基づく回答 |
サービス提供時間 | 年中無休・24時間サービスを提供 |
SLA・サービス稼働率 | 月間稼働率98%以上を保証 |
データの保管場所 | 日本国内のデータセンターを利用 |
災害対策 | 複数のデータセンターで冗長化 |
データへのアクセス制限 | 特定の管理者のみにアクセスを制限 |
保存データの暗号化 | フォームデータやアクセストークンなどをサーバー側で暗号化して保存 |
バックアップ頻度 | 1日1回取得 |
バックアップ保管 | 7世代を保管 |
バックアップの保存期間 | 2年 |
バックアップの保護 | バックアップデータを暗号化 |
不正アクセス対策 | WAF、DDoS対策を実施 |
ファイル改ざん検知 | AIDEによるサーバー内ファイルの監視 |
死活監視 | 15秒ごとにリクエストを送信 |
サーバー監視 | CPU・メモリ・ディスク使用率などを24時間監視 |
障害通知 | GIGの担当者へは数分以内に通知し、顧客には登録メールで報告 |
計画停止の通知 | 原則2週間前までにメールで通知 |
脆弱性管理 | 定期的な脆弱性診断と必要に応じたシステム更新 |
Webアプリケーション対策 | SQL文のプレースホルダ実装、XSS対策のエスケープ処理、認証・認可制御など |
IPアドレス制限 | 管理画面・Webサイト側ともに設定可能 |
カスタマーサポート | 平日10:00〜19:00に対応 |
問い合わせ方法 | 管理画面のチャット機能から相談可能 |
出典:LeadGrid|セキュリティ対策とサポート、LeadGrid|クラウドサービスレベルのチェックリスト(公開回答)、LeadGrid|SLA、LeadGrid|IPAセキュリティ実装チェックリスト(公開回答)
稼働率は月間98%以上をSLAで保証
LeadGridのSLAでは、月間稼働率を次の式で算定します。
月間稼働率(%)=(月間総稼働時間-累計障害時間)÷月間総稼働時間×100 |
ただし、事前に告知されたメンテナンスや第三者からの攻撃による停止など、SLAで定められた適用除外があります。保証値だけでなく、障害時間の算定方法と適用除外条件を確認する必要があります。
監視・障害通知は具体的な運用条件まで公開
LeadGridは、15秒ごとにリクエストを送信する死活監視と、CPU・メモリ・ディスク使用率などの24時間監視を実施しています。
障害を検知した場合、GIGの担当者へは数分以内に通知し、顧客には登録メールで報告する運用です。また、計画停止は原則2週間前までにメールで通知するとしています。
ただし、担当者への通知時間と顧客への報告時間は同一ではありません。さらに、有人サポートの受付時間は平日10:00〜19:00のため、監視・通知・問い合わせ対応を分けて評価する必要があります。
バックアップ・暗号化・災害対策も確認できる
LeadGridは、1日1回のバックアップ取得、7世代保管、バックアップデータの暗号化を公開しています。経済産業省形式の回答には、バックアップの保存期間として「2年」も記載されています。
ただし、7世代保管と2年の保存期間が、それぞれどのデータやバックアップ方式に適用されるかは、導入審査で確認しておきたい項目です。
また、フォームデータやアクセストークンなどをサーバー側で暗号化して保存し、複数のデータセンターで冗長化する災害対策も示されています。冗長化の有無に加え、障害発生時の切り替え条件や復旧範囲を確認すると、自社の可用性要件と照合しやすくなります。
Webアプリケーションの脆弱性対策はIPA形式の回答で確認
LeadGridは、IPAのセキュリティ実装チェックリストに対応した回答も公開しています。
例えば、SQLインジェクションにはプレースホルダによるSQL文の実装、XSSには出力要素のエスケープ処理、クリックジャッキングにはX-Frame-Optionsヘッダの出力で対応しています。アクセス制御・認可制御についても、認証機能と認可制御を実装していると回答しています。
一方、CSRFは、書き込み処理をPOSTメソッドで受け付け、管理上重要な操作を顧客の管理画面から実行できない構成であることから、対応不要と判断しています。POSTメソッド自体がCSRFを防ぐわけではないため、評価時には対象機能と設計上の判断理由を確認する必要があります。
なお、株式会社GIGはプライバシーマークを取得していますが、これは企業に対する認証です。LeadGrid自体がISO/IEC 27001やISMAPの認証・登録を取得していることを意味するものではありません。
このように、SaaSの導入審査では、対策の有無だけでなく、公開された数値・実装方法・適用条件を確認することが重要です。
LeadGridの詳細は、以下の資料から確認できます。
SaaSのセキュリティを確認して自社に適したサービスを選ぼう
SaaSを比較する際は、まず自社で取り扱う情報の重要度や、サービス停止が業務に与える影響を明確にしましょう。そのうえで、記事内の10項目を使って候補サービスを評価すると、導入審査で確認すべき事項を整理できます。
公開情報だけでは判断できない項目については、提供事業者にセキュリティチェックシートやSLAなどの資料を依頼し、具体的な対策内容を確認することが重要です。
Webサイトの新規構築やリニューアルに向けてSaaS型CMSを検討している場合も、更新機能や操作性、費用に加え、データ保護や障害対応などのセキュリティ要件を満たせるか確認する必要があります。
 LeadGridでは、国内データセンターでのデータ保管、定期的なバックアップ、AIDEによる改ざん検知、15秒ごとの死活監視などを実施しています。また、月間稼働率98%以上をSLAで保証し、障害通知や計画停止の連絡条件も公開しています。
LeadGridのセキュリティ対策や運用体制を詳しく知りたい方は、LeadGridのセキュリティ対策とサポートをご覧ください。公開されているSLAや各種チェックリストを、自社の導入審査にも活用できます。
WEBサイトの構築・運用を
もっと、効率的にしたい担当者の方へ
LeadGridは、1,500社以上のサイト制作・マーケティング支援の経験から生まれた、専門知識がなくても簡単に使える国産CMS・マーケティングツールです。上場企業から中小・ベンチャーまで様々な企業にご利用いただいております。
LeadGrid BLOG編集部は、Web制作とデジタルマーケティングの最前線で活躍するプロフェッショナル集団です。Webの専門知識がない企業の担当者にも分かりやすく、実践的な情報を発信いたします。


Interview
お客様の声
-
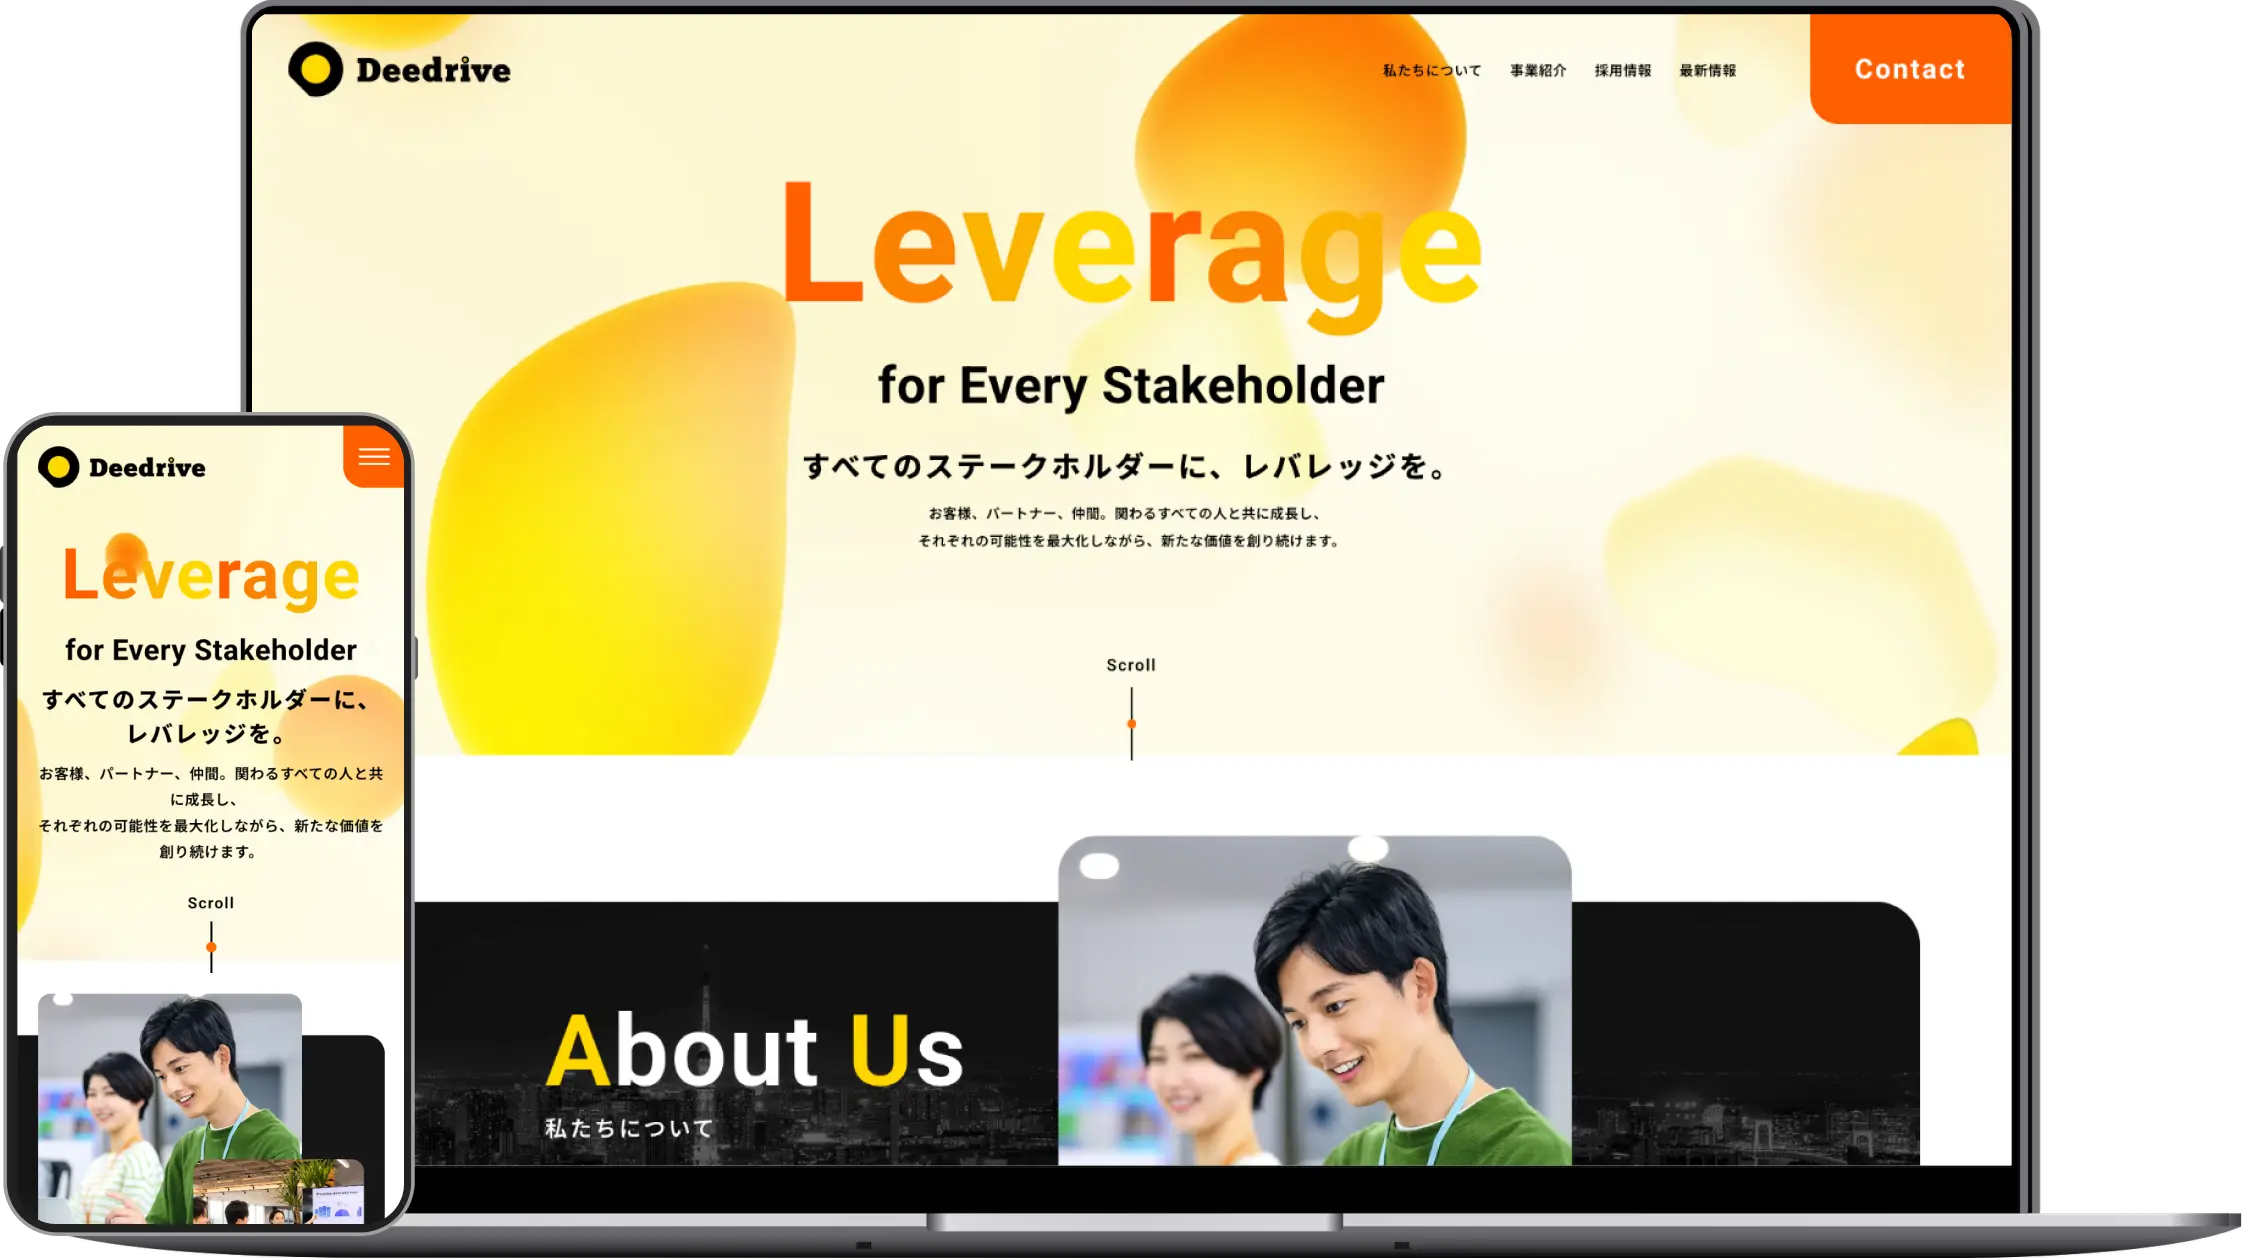
採用強化を目的にコーポレートサイトを刷新。社内で更新できる運用体制を構築した事例
株式会社ディードライブ 様
- # コーポレートサイト
- # 更新性向上
- # 採用強化
 Check
-
多彩なプランの情報を整理し、Web集客の基盤を整えたコーポレートサイト刷新の事例
株式会社NOVIC 様
- # コーポレートサイト
- # SEO強化
- # 問い合わせ増加
 Check
-
事業の変化により複雑化していたコーポレートサイトを、上場を見据え情報設計から再構築した事例
株式会社エコスタイル 様
- # コーポレートサイト
- # 更新性向上
 Check
-
企業の顔となるコーポレートサイトを構築した事例
パートナーズダイレクトマーケティング株式会社 様
- # コーポレートサイト
 Check
Works