もしも自社サイトが改ざんされたら?改ざん検知と初動対応の手順
もしも自社サイトが改ざんされたら?改ざん検知と初動対応の手順


WEBサイトの構築・運用を
もっと、効率的にしたい担当者の方へ
LeadGridは、1,500社以上のサイト制作・マーケティング支援の経験から生まれた、専門知識がなくても簡単に使える国産CMS・マーケティングツールです。上場企業から中小・ベンチャーまで様々な企業にご利用いただいております。
Webサイトの改ざんは、ページの見た目が書き換えられるだけではありません。不正なスクリプトの埋め込みや、別のWebサイトへの転送など、管理者が気づきにくい形で発生する場合もあります。
改ざんの発見が遅れると、サイト訪問者がフィッシングサイトへ誘導されたり、マルウェア感染の被害を受けたりするおそれがあります。企業の信用低下や、問い合わせ・商談機会の損失につながる可能性もあるため、早期発見が重要です。
Webサイトを安全に運用するには、不正アクセスを防ぐ対策に加えて、ファイルや表示内容の異常を発見する「改ざん検知」が欠かせません。
本記事では、改ざん検知の仕組み、WordPressなどのWebサイトが改ざんされる原因、具体的な検知方法を解説します。
検知方式の比較表や、改ざんが疑われる場合の初動対応フローも紹介するため、自社サイトのセキュリティ対策にお役立てください。
そもそも「改ざん検知」とは?Webサイトの不正な変更を発見する仕組み
改ざん検知とは、Webサイトを構成するファイルやページの表示内容などを監視し、意図しない変更や不正なコードの混入を発見する仕組みです。
Webサイトの改ざんには、主に以下のような行為があります。
ページの文章や画像を不正に書き換える
悪意のあるJavaScriptなどを埋め込む
身に覚えのないリンクやページを追加する
訪問者をフィッシングサイトなどへ転送する
改ざんが発生しても、トップページの見た目に変化がない場合があります。管理者が目視で確認するだけでは、不正な変更を見落とすおそれがあります。
改ざん検知の役割は、攻撃を直接防ぐことではなく、発生した変更や異常を早期に発見することです。 不正アクセスを防止する対策と組み合わせて運用する必要があります。
改ざん検知の主な仕組み
改ざん検知には、サーバー内のファイルを監視する方法と、外部からWebページの表示内容を監視する方法があります。
代表的な検知方式は、以下のとおりです。
検知方式 | 仕組み | 検知できる主な異常 | 注意点 |
ハッシュ値の比較 | 正常時と監視時のファイルのハッシュ値を比較する | ファイルの書き換え、内容の変更 | 正常な更新も変更として検知する |
ファイルの変更監視 | ファイルの追加・削除、更新日時、内容の差分などを監視する | 不審なファイルの追加、既存ファイルの変更 | データベース内の変更は監視対象外となる場合がある |
Webページの外部監視 | 外部からページにアクセスし、表示内容や読み込まれるコードを検査する | 不正なリンク、スクリプト、不正リダイレクト | ログイン後の画面や特定条件で発生する改ざんは見逃す場合がある |
例えば、ハッシュ値を利用する方式では、正常なファイルの内容から算出した値を基準として保存し、監視時に算出した値と比較します。値が一致しなければ、ファイルが変更された可能性を把握できます。
ただし、ファイルの変更が検出されたからといって、必ずしも不正な改ざんとは限りません。 CMSの更新や担当者による正規の修正でも、ファイルの内容は変わります。
誤検知を抑えるには、正常な更新の実施日時や対象ファイルを把握し、監視対象と通知条件を適切に設定することが重要です。
また、サーバー内のファイル監視だけでは、データベースに保存された記事本文の変更や、外部スクリプトによる表示異常を検出できない場合があります。
監視対象に応じて複数の方式を組み合わせると、異常を発見できる範囲が広がります。
改ざん検知とWAF・IDS・IPSの違い
改ざん検知と混同されやすいセキュリティ対策に、WAF・IDS・IPSがあります。各対策は、監視対象と役割が異なります。
セキュリティ対策 | 主な目的 | 監視対象 | 主な役割 |
改ざん検知 | 不正な変更の発見 | サーバー内のファイル、Webページの表示内容など | ファイルの書き換えや不審なコードの混入を検知する |
WAF | Webアプリケーションへの攻撃対策 | WebサイトへのHTTP・HTTPS通信 | 不正なリクエストを検査し、攻撃を遮断する |
IDS | 不審な通信・挙動の検知 | ネットワーク通信やシステムの動作など | 攻撃の兆候を検知し、管理者へ通知する |
IPS | 不正な通信の検知・遮断 | ネットワーク通信など | 攻撃を検知し、通信の遮断などを行う |
WAFは、SQLインジェクションやクロスサイトスクリプティングなど、Webアプリケーションを狙った攻撃への対策として利用されます。
IDS(侵入検知システム)は不審な通信や挙動を検知する仕組みで、IPS(侵入防止システム)は検知した攻撃を遮断する機能を備えています。
一方、改ざん検知は、ファイルやWebページに生じた変更を発見する役割を担います。WAFやIPSを導入していても、すべての攻撃を防げるわけではないため、改ざん検知による監視にも意味があります。
攻撃の防止・不審な挙動の検知・改ざんの発見を組み合わせることが、Webサイトのセキュリティ強化につながります。
Webサイト全般のセキュリティ対策については「ホームページのセキュリティ対策に関する記事」もあわせてご覧ください。
Webサイト・WordPressが改ざんされる原因と主な被害
Webサイトの改ざんは、第三者が管理画面やサーバーへ不正にアクセスし、ページの内容やファイル、設定情報などを書き換えることで発生します。
警察庁は、Webサイトが改ざんされる主な原因として、窃取されたアカウント情報の悪用、ソフトウェアの脆弱性の悪用、アクセス制御の不備などを挙げています。
改ざんのリスクはWordPressに限りません。企業のコーポレートサイトやサービスサイト、ECサイトなど、CMSの種類を問わず注意が必要です。
改ざんの原因 | 想定される被害 | 主な予防策 |
CMS・プラグインの脆弱性 | 不正なファイルの設置、ページの書き換え | ソフトウェアの更新、不要な機能の削除 |
管理者アカウントの乗っ取り | 不正なページの公開、設定変更、情報の持ち出し | 多要素認証、強固なパスワード、権限管理 |
サーバーの設定不備 | 本来公開されないファイルへのアクセス、不正な書き込み | アクセス制御、ファイル権限の見直し |
不正なスクリプトの埋め込み | 外部サイトへの転送、フィッシングサイトへの誘導 | WAF、改ざん検知、継続的な監視 |
保守・管理体制の不備 | 改ざんの発見遅延、被害の拡大 | 更新管理、ログ監視、対応手順の整備 |
WordPress本体・プラグインなどの脆弱性
WordPressでは、本体だけでなく、テーマやプラグインにも脆弱性が発見される場合があります。
脆弱性を悪用されると、第三者によるファイルの書き換えや不正なコードの設置、管理権限の取得などにつながる可能性があります。特に、更新が長期間行われていないプラグインや、開発・保守が終了したテーマを使い続ける場合は注意が必要です。
ただし、WordPressを利用していること自体が、直ちに危険を意味するわけではありません。 セキュリティリスクは、導入している機能や更新状況、サーバー構成、管理体制によって異なります。
主な対策は、WordPress本体・テーマ・プラグインを適切に更新することです。不要なプラグインは削除し、利用中の製品については脆弱性情報やサポート状況も確認しましょう。
CMSの脆弱性と対策について詳しく知りたい方は「CMSのセキュリティは大丈夫?種類ごとの脆弱性や選び方、対策方法を解説」も参考にしてください。
管理者アカウントの乗っ取り・不正アクセス
Webサイトの管理画面やサーバーのログイン情報が第三者に知られると、正規の管理者になりすましてサイトを操作されるおそれがあります。
例えば、管理者アカウントを乗っ取られた場合、記事の書き換えや不正なページの追加、悪意のあるプログラムの設置などが可能になる場合があります。
認証情報が漏えいする原因には、パスワードの使い回し、フィッシングによる情報の窃取、端末のマルウェア感染などがあります。多要素認証が設定されていない環境では、漏えいしたパスワードだけでログインされるリスクも高まります。
対策として、管理者アカウントへの多要素認証の導入と、権限の最小化を進めましょう。担当者ごとにアカウントを発行し、退職者や業務上の利用がなくなったアカウントは速やかに無効化することも重要です。
また、管理対象はCMSのログイン画面だけではありません。FTP・SFTP・SSH、レンタルサーバーの管理画面なども不正アクセスの経路となるため、認証情報や接続元の制限を適切に管理する必要があります。
サイト改ざんによる不正リダイレクト・マルウェア感染
Webサイトが改ざんされると、訪問者が意図しないページへ転送されたり、悪意のあるプログラムが実行されたりする可能性があります。
代表的な被害の一つが、不正リダイレクトです。攻撃者がWebサイトに不正なスクリプトを埋め込み、訪問者を偽のショッピングサイトやフィッシングサイトなどへ誘導します。
警察庁の「ウェブサイト改ざん対策」でも、改ざんに伴う訪問者のウイルス感染リスクや、不審なJavaScript・転送先URLの確認が必要であることを案内しています。
改ざんされたWebサイトは、必ずしもすべての訪問者に同じ挙動を示すとは限りません。検索結果からアクセスした場合や、特定の端末で閲覧した場合だけ不正な転送が発生するケースも考えられます。
そのため、トップページを目視で確認するだけでなく、ページ内のスクリプトやリンク先、アクセスログなども調査する必要があります。
特に、問い合わせフォームや購入画面など、訪問者が個人情報を入力するページでは、不審なコードや外部への通信が発生していないか注意しましょう。
企業の信用低下・検索流入への悪影響
Webサイトの改ざんは、技術的な問題だけでなく、企業活動にも影響を及ぼします。
例えば、コーポレートサイトに不審な広告や偽の案内が表示されると、訪問者が企業の公式情報を信用できなくなるおそれがあります。フィッシングサイトへの誘導やマルウェア感染が発生した場合には、顧客への説明や問い合わせ対応も必要になります。
検索エンジンへの影響にも注意が必要です。攻撃者によって不正なページが大量に追加されると、検索結果に自社の事業と無関係なページが表示される可能性があります。
また、検索エンジンやブラウザによって危険なサイトと判定された場合、訪問者に警告が表示されることもあります。
ただし、サイトが改ざんされたからといって、検索順位が必ず下落するわけではありません。 検索結果への不正ページの混入、警告表示、サイトの公開停止など、実際に発生している影響を個別に確認する必要があります。
改ざんの調査や復旧に伴ってサイトを停止すると、問い合わせや資料請求、商品購入などの機会が失われる可能性もあります。
企業サイトへの被害を抑えるには、改ざんの予防に加え、異常を早期に発見し、被害が広がる前に対応できる監視体制が重要です。
Webサイトの改ざんを検知する4つの方法とツールの選び方
Webサイトの改ざん検知には、サーバー内のファイルを監視する方法や、外部からページの表示内容を検査する方法などがあります。監視対象や検知できる異常は方式によって異なるため、サイトの構成と運用体制に合わせた選択が必要です。
例えば、WordPressを運用している企業であればセキュリティプラグインを導入する方法があります。一方、専任の管理者がいない場合は、外部の改ざん検知サービスや、改ざん検知を標準で実施するCMSも選択肢となります。
検知方法 | 監視対象 | メリット | 注意点 | 適したケース |
ファイルの変更・ハッシュ値監視 | サーバー内のファイル | 不審なファイルの追加や書き換えを検出できる | 正常な更新も検知する場合があり、監視設定が必要 | サーバーの管理権限がある企業 |
Webページの外部監視 | 公開ページの表示内容、スクリプト、リンク先 | サーバー内部にアクセスせずに監視できる | 非公開ページや特定条件下の異常は検知しにくい | 公開サイトの異常を定期的に確認したい企業 |
WordPressプラグイン | WordPressのファイルやマルウェアの兆候など | CMSの管理画面から導入・管理しやすい | 更新、設定、通知確認などの運用が必要 | WordPressを自社で管理している企業 |
専用サービス・CMS標準機能 | サービスによって異なる | 監視の仕組みを個別に構築する負担を抑えられる | 監視対象や検知後の対応範囲に差がある | 継続的な監視・保守の負担を軽減したい企業 |
改ざん検知ツールを導入しても、すべての不正な変更を発見できるとは限りません。 検知対象だけでなく、監視頻度、通知方法、異常発見後の対応範囲も確認しましょう。
ファイルの変更・ハッシュ値を監視する
ファイル監視は、Webサーバー内のファイルが正常時から変更されていないか確認する方法です。
代表的な仕組みとして、ファイルの内容から算出したハッシュ値を保存し、監視時のハッシュ値と比較する方法があります。値が異なれば、ファイルの内容が変更された可能性を検出できます。
更新日時やファイルサイズ、アクセス権限などの情報を監視する方式もあります。監視対象によっては、不正なファイルの追加や既存ファイルの削除も把握できます。
ただし、CMSの更新や正規の修正作業でもファイルは変更されます。誤検知を減らすには、正常な状態を基準として登録し、更新作業に合わせて基準情報を見直す必要があります。
また、WordPressの記事本文など、データベースに保存される情報の変更は、ファイル監視だけでは検出できない場合があります。ファイル監視はサーバー内の変更把握に有効ですが、Webページの表示異常を網羅する仕組みではありません。
Webページの表示内容・不審なコードを監視する
Webページの外部監視は、監視サービスがWebサイトにアクセスし、表示内容や読み込まれるスクリプトなどを検査する方法です。
不正なリンクの追加、悪意のあるコードの埋め込み、フィッシングサイトへの転送など、訪問者に影響する改ざんの発見に役立ちます。
サーバー内部へのアクセス権限がなくても導入できるサービスがあるため、外部の制作会社にサイト管理を委託している企業でも利用しやすい方法です。
一方、監視サービスがアクセスできない管理画面や会員専用ページは、検査対象外となる場合があります。検索エンジン経由の訪問者や特定の端末にだけ発生する不正な挙動も、監視条件によっては見逃す可能性があります。
外部監視を選ぶ際は、検査対象のページ数、監視頻度、不正なスクリプトやリダイレクトへの対応状況を確認しましょう。サーバー内部の不正ファイルも把握したい場合は、ファイル監視との併用を検討する必要があります。
WordPressの改ざん検知プラグインを利用する
WordPressでは、セキュリティプラグインを使ってファイルの変更やマルウェア感染の兆候を確認できます。
代表的なプラグインが「Wordfence Security」です。WordPress.orgの公式ページでは、マルウェアスキャン、ファイアウォール、ログインセキュリティなどの機能が案内されています。無料版に加えて、有料のアップグレードも提供されています。
WordPress向けのセキュリティプラグイン。マルウェアスキャンやファイルの変更検知などを利用できます。
導入前には、次の点を確認しましょう。
対応環境:利用中のWordPress・PHPのバージョンに対応しているか
スキャン対象:WordPress本体だけでなく、テーマやプラグインなども検査できるか
通知方法:異常を検知した際に、担当者へ通知できるか
機能と料金:無料版と有料版で利用できる機能に違いがあるか
プラグインを導入した後も、定期的な更新やスキャン結果の確認が必要です。通知メールが届いていても、担当者が確認しなければ改ざんへの対応は遅れてしまいます。
WordPressの保守を自社で行う場合は、プラグインの管理に加えて、検知後の調査・復旧を誰が担当するかも決めておきましょう。
改ざん検知サービス・CMSの標準機能を利用する
Webサイトの改ざんを継続的に監視したい場合は、専用の改ざん検知サービスや、改ざん検知機能を標準で備えたCMSを利用する方法もあります。
専用サービスには、公開ページを定期的に巡回し、不審なコードやリンクを検出する製品があります。一方、CMSの標準機能としてサーバー内のファイルを監視する場合は、利用企業が監視ツールを個別に導入する負担を抑えられます。
代表的なサービスを比較すると、以下のとおりです。
サービス | 主な監視方式・頻度 | 料金 | 通知方法 |
さくらインターネット「Web改ざん検知サービス」 | 公開Webページの巡回・解析。基本プランは1日1回 | 月額990円(税込)〜 | 改ざん検知時にメール通知 |
CPI「Web改ざん検知」 | 公開Webコンテンツの自動解析。1日1回 | 月額換算3,300円(税込)〜 | 管理者の登録メールアドレスへ通知 |
Wordfence Security | WordPress内部のファイルやマルウェアの兆候をスキャン | 無料版あり。有料版の料金は公式サイトで要確認 | 設定に応じたメール通知など |
LeadGrid | AIDEによるサーバー内ファイルの改ざん検知。別途、15秒ごとの死活監視と24時間のサーバー監視を実施 | CMSの標準セキュリティ対策として実施。利用料金は要問い合わせ | 障害発生時はGIG担当者へ数分以内に通知し、顧客には登録メールで報告 |
さくらインターネット「Web改ざん検知サービス」
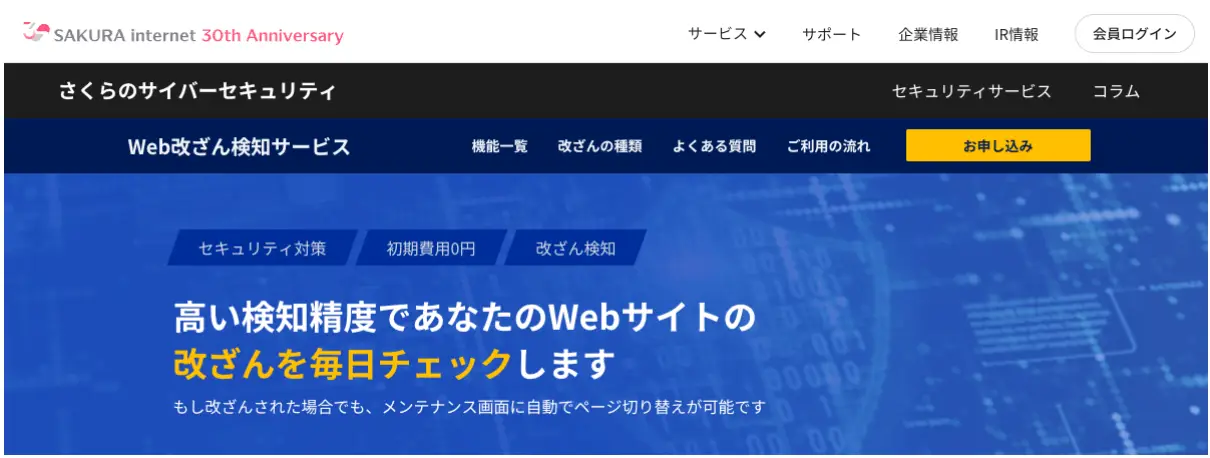
さくらインターネットの「Web改ざん検知サービス」は、Webサイトを定期的に巡回し、不正なコードや改ざんの兆候を検出するサービスです。
公式サイトでは、改ざんを検知した場合のアラートメール送信に加え、事前設定によってメンテナンス画面へ自動切り替えできる機能が案内されています。
ただし、改ざん箇所の修復は利用者側で行う必要があります。 また、サービス単独では契約できず、さくらインターネットの対象サービスの契約が必要です。
CPI「Web改ざん検知」
CPIの「Web改ざん検知」は、Webサイトのコンテンツを1日1回自動解析するサービスです。
悪意のあるコードや不正サイトへの誘導リンクなどを検出し、問題が見つかった場合は登録した管理者メールアドレスへ通知します。公式サイトでは、問題発生時のページ自動切り替えや、診断結果を確認できるレポート機能も案内されています。
CPIの対象サーバーを利用している企業が、公開ページの改ざん監視を追加したい場合に検討できるサービスです。
Wordfence Security
Wordfence Securityは、WordPress向けのセキュリティプラグインです。
ファイルの変更やマルウェアの兆候を検査するスキャン機能に加え、ファイアウォールやログインセキュリティ機能を提供しています。
無料版から導入できるため、WordPressを自社で管理している企業にとって選択肢の一つとなります。ただし、スキャン対象や検知ルールの提供条件などはプランによって異なります。
プラグインの更新、通知設定、検知結果の確認、復旧作業は利用企業側の運用負担として考慮する必要があります。
LeadGrid
SaaS型CMSのLeadGridでは、AIDEによるサーバー内ファイルの改ざん検知を標準のセキュリティ対策として実施しています。WordPressのように、利用企業が改ざん検知プラグインを個別に導入・更新する必要がない点が特徴です。
改ざん検知に加え、WAFによる不正アクセス対策や、CPU使用率・メモリ使用率・ディスク使用率などの24時間監視も実施しています。
LeadGridの公開回答に記載された主な対策は、以下のとおりです。
確認項目 | LeadGridの公開回答 |
ファイル改ざん検知 | AIDEによるサーバー内ファイルの監視 |
死活監視 | 15秒ごとにリクエストを送信 |
サーバー監視 | CPU・メモリ・ディスク使用率などを24時間監視 |
障害通知 | GIGの担当者へ数分以内に通知し、顧客には登録メールで報告 |
不正アクセス対策 | WAF・DDoS対策を実施 |
バックアップ | 1日1回取得し、7世代を保管。バックアップデータは暗号化 |
バックアップの保存期間 | 2年 |
災害対策 | 複数のデータセンターで冗長化 |
サービス稼働率 | 月間稼働率98%以上をSLAで保証 |
計画停止の通知 | 原則2週間前までにメールで通知 |
なお、15秒ごとの死活監視は、ファイルの改ざんを15秒ごとに検査するという意味ではありません。 死活監視はサービスの稼働状況を確認するもので、AIDEによるファイル改ざん検知とは監視対象が異なります。
また、障害発生時のGIG担当者への通知時間と、顧客への報告時間も区別する必要があります。改ざんを検知した際の通知条件や、原因調査・復旧作業の対応範囲については、導入時に確認しましょう。
LeadGrid|クラウドサービスレベルのチェックリスト(公開回答)
Webサイトの改ざんを発見した場合の対処法と再発防止策
自社サイトに身に覚えのないページが表示されたり、別のサイトへ勝手に転送されたりする場合は、Webサイトの改ざんを疑う必要があります。
改ざんが疑われる際は、被害の拡大防止と証拠保全を優先し、原因を調査してから安全な状態に復旧することが重要です。警察庁もWebサイト改ざんへの対応として、サービスの停止・ログの保存・原因調査・脆弱性への対策・パスワードの変更などを案内しています。
改ざんを発見した場合の基本的な対応手順は、以下のとおりです。
異常の確認・影響範囲の把握:不審なページ、転送、検索結果、管理画面の異常を確認する
被害拡大の防止・証拠保全:必要に応じて公開を停止し、ログやファイルを保存する
侵入経路の調査・安全な復旧:原因を特定し、脆弱性や不正アカウントへの対処後に復旧する
再発防止・継続監視:CMSの更新、認証強化、改ざん検知、バックアップ体制を見直す
実際の対応では、証拠保全と被害拡大防止を並行して進める場合があります。被害が明らかなときは、すべての確認を終えるまで公開停止を待つ必要はありません。
なお、サイト改ざんにおける復旧作業に関しては、WordPressとそれ以外のCMSとで異なります。WordPress固有の復旧作業については「WordPressのセキュリティ対策10選|乗っ取りの原因・対処法とCMS乗り換えの判断基準」を参照してください。
1.改ざんの有無と影響範囲を確認する
まず、どのページで、どのような異常が発生しているか確認しましょう。
Webサイトの改ざんが疑われる主な症状と確認場所は、以下のとおりです。
改ざんが疑われる症状 | 主な確認場所 |
身に覚えのない文章やリンクが表示される | 公開ページ、CMSの記事・固定ページ一覧 |
別のWebサイトへ勝手に転送される | 公開ページ、リダイレクト設定、ページ内のスクリプト |
検索結果に不審なページが表示される | Google検索結果、Google Search Console |
管理者が知らないアカウントが存在する | CMSのユーザー一覧、サーバーの管理画面 |
覚えのないファイルや更新履歴がある | サーバー内のファイル、アクセスログ、変更履歴 |
専門的な調査に入る前でも、検索エンジンが提供する無料の機能を使って、不審なページや警告の有無を確認できます。
無料で確認する方法1.Google検索で不審なページを探す
Google検索の site: 演算子を使うと、指定したドメインに関連する検索結果を確認できます。
Google検索を開く
検索欄に site:example.com と入力する(自社のドメインに置き換える)
身に覚えのないページタイトルや、不審な説明文がないか確認する
不審なURLが見つかった場合は、URLと確認日時を記録する
検索結果に、企業の事業内容と無関係な商品ページや不審な外国語のページなどが表示される場合は、改ざんの可能性があります。
ただし、site: 検索ですべてのページが表示されるわけではありません。検索結果に異常がなくても、改ざんが発生していないとは断定できません。
無料で確認する方法2.Google Search Consoleの「セキュリティの問題」を確認する
Google Search Consoleでは、Googleが検出したサイトのセキュリティ上の問題を確認できます。
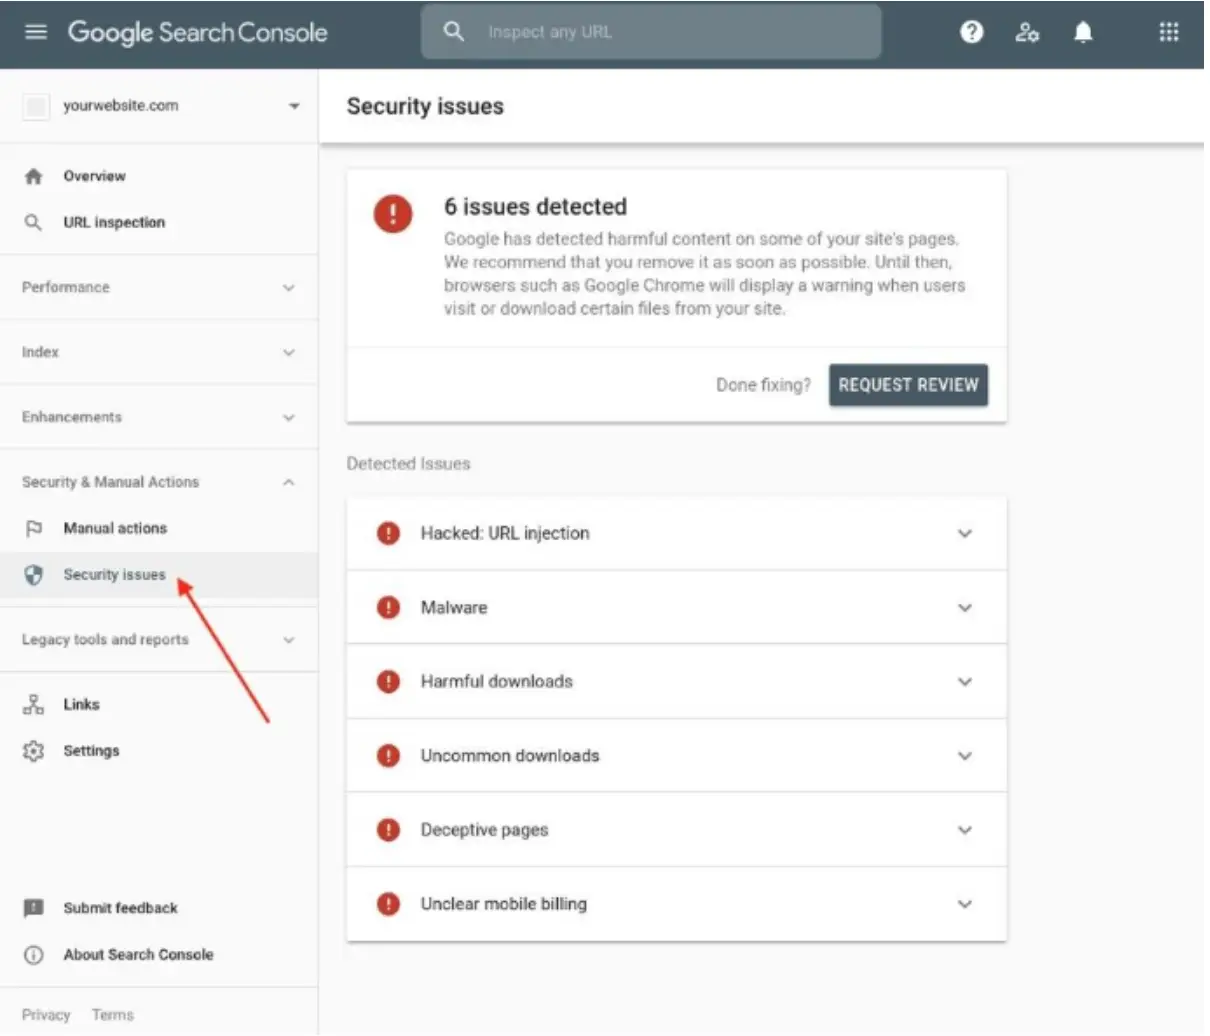
Google Search Consoleにアクセスする
対象サイトのプロパティを選択する
左側のメニューから「セキュリティと手動による対策」内の「セキュリティの問題」を開く
検出された問題の種類や対象URLを確認する
Googleが不正なコンテンツやマルウェアなどを検出している場合、問題の詳細が表示されることがあります。
ただし、Search Consoleに問題が表示されていない場合でも、サイトの安全性が保証されるわけではありません。Googleがまだ検出していない改ざんも考えられます。
参考:Google Search Consoleヘルプ「セキュリティの問題レポート」
無料で確認する方法3.Googleセーフブラウジングのサイトステータスを確認する
Googleの「セーフブラウジング サイトステータス」では、指定したWebサイトについて、Googleが把握している危険なコンテンツの状況を確認できます。
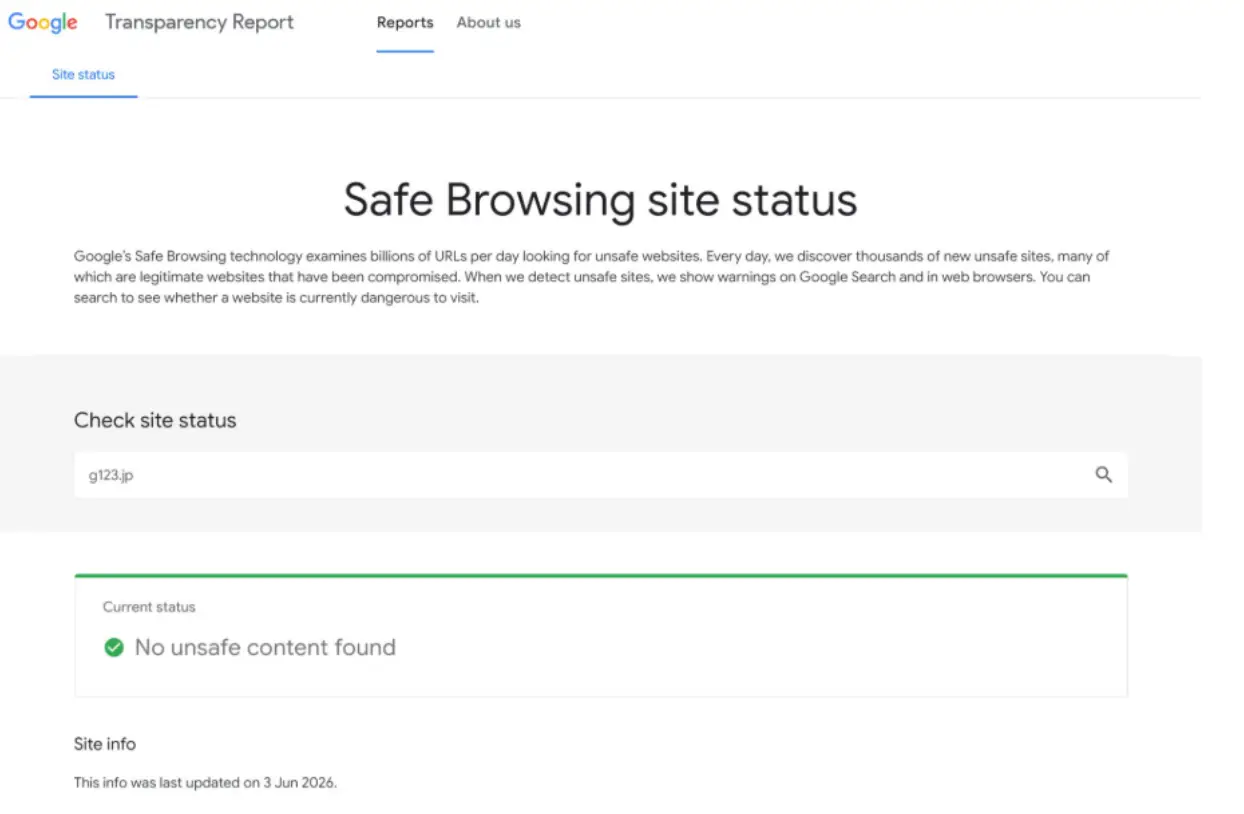
確認したいWebサイトのURLを入力する
検索を実行し、危険なコンテンツに関する判定を確認する
警告が表示された場合は、判定結果と確認日時を記録する
危険なサイトとして判定されている場合、マルウェアやフィッシングなどの問題が発生している可能性があります。
一方、危険なコンテンツが検出されていない場合でも、改ざんが存在しないとは限りません。
無料の確認方法は、改ざんの兆候を把握するための補助的な手段です。 不審な挙動が確認された場合は、サーバーのアクセスログやエラーログ、ファイル変更履歴なども調査しましょう。
2.サイトの公開停止・アクセス遮断と証拠保全を行う
改ざんが確認された場合は、訪問者への被害を防ぐため、サイトの公開停止やアクセス遮断を速やかに実施します。
警察庁も、Webサイト改ざんの被害に遭った場合は、直ちにサービスを停止し、管理画面やデータベースへのアクセスログを保存して証拠を保全するよう案内しています。
公開停止と証拠保全は、状況に応じて並行して進めましょう。
被害拡大の防止:Webサイト全体の公開停止、不正なページへのアクセス遮断、問題のある機能の停止などを検討する
証拠の保全:アクセスログ、エラーログ、サーバー内のファイル、データベース、設定情報などを保存する
関係者への連絡:情報システム担当者、Webサイトの保守会社、サーバー事業者などに状況を共有する
対応履歴の記録:異常を発見した日時、確認した症状、実施した操作を記録する
調査前に不審なファイルを削除したり、バックアップで上書き復元したりすると、侵入経路の特定に必要な情報が失われる可能性があります。
証拠を保全できる範囲で保存したうえで、被害拡大を防ぐための措置を進めることが重要です。 自社で安全に対応できない場合は、専門の調査会社や保守事業者に相談しましょう。
個人情報の漏えいが疑われる場合は、関係法令に基づく報告・本人通知の要否も確認する必要があります。また、警察庁は、アクセスログなどの資料を持参して警察へ通報・相談することも案内しています。
3.原因を調査して安全な状態に復旧する
サイトの公開を再開する前に、改ざんが発生した原因と影響範囲を調査します。
改ざんされたページやファイルだけを修正しても、侵入経路が残っていれば再び被害を受ける可能性があります。
調査では、主に以下の項目を確認しましょう。
侵入経路:CMSやプラグインの脆弱性、漏えいした認証情報、サーバーの設定不備など
不正な変更:書き換えられたファイル、追加されたプログラム、変更された設定
不正アカウント:管理者が作成した覚えのないアカウントや、不審な権限変更
影響範囲:同じサーバー内の別サイト、データベース、関連する管理端末など
原因が判明したら、脆弱性の修正、認証情報の変更、不要なアカウントの削除などを実施します。攻撃者が設置した不正なプログラムや、残存する不審な設定も確認する必要があります。
バックアップから復旧する場合は、バックアップ自体が改ざん前の正常な状態であるかを確認しましょう。改ざん後に取得したバックアップをそのまま戻すと、不正なファイルや設定まで復元してしまうおそれがあります。
復旧後は、Webページが正常に表示されるかだけでなく、不審な通信が発生していないか、不正なファイルが再生成されていないかも確認します。
侵入経路の特定や安全性の確認が難しい場合は、セキュリティ専門会社による調査を検討しましょう。
4.CMSの更新・認証強化・継続監視で再発を防ぐ
Webサイトを復旧した後は、改ざんの原因を踏まえてセキュリティ対策を見直します。
再発防止に向けて、特に重要なのは以下の対策です。
対策 | 実施内容 |
CMS・ソフトウェアの更新 | CMS本体、テーマ、プラグイン、サーバーソフトウェアを適切に更新する |
認証・権限管理の強化 | 多要素認証を導入し、管理者権限を必要最小限にする |
不正アクセス対策 | WAFなどを活用し、不審な通信への対策を講じる |
改ざん検知の継続運用 | ファイルやWebページの変更を監視し、検知結果を確認する |
バックアップ・復旧体制の整備 | 定期的にバックアップを取得し、復元手順を確認する |
対応体制の明確化 | 異常検知時の通知先、対応担当者、初動手順を定める |
改ざん検知を導入する場合は、検知機能の有無だけでなく、通知を受けた後の対応体制まで決めておきましょう。
例えば、夜間や休日に異常が検知された場合でも、担当者が通知を確認できなければ対応が遅れる可能性があります。監視を外部サービスへ委託する場合は、原因調査や復旧作業まで対応してもらえるか、契約内容を確認する必要があります。
また、改ざん検知は不正アクセスを防止する仕組みではありません。 CMSの更新や認証強化、WAFによる攻撃対策と組み合わせることが重要です。
WordPressを利用している企業では、プラグインの更新や不正な管理者アカウントの確認など、CMS固有の対処も必要になります。
改ざん検知を導入してWebサイトの安全性を高めよう
Webサイトの改ざんは、ページの書き換えだけでなく、不正なスクリプトの埋め込みや外部サイトへの転送など、管理者が気づきにくい形でも発生します。被害の拡大を防ぐには、不正アクセスへの対策とともに、異常を早期に発見できる監視体制が重要です。
企業サイトでは、改ざん検知ツールを導入するだけでなく、通知の確認や原因調査、復旧作業を継続的に実施できる体制が求められます。特にWordPressを自社で運用する場合は、プラグインの更新や監視設定の管理も考慮する必要があります。
Webサイトの保守・セキュリティ運用の負担を軽減したい場合は、改ざん検知を標準で実施するCMSを選ぶ方法もあります。
SaaS型CMSのLeadGridでは、AIDEによるサーバー内ファイルの改ざん検知を標準で実施しています。さらに、WAFによる不正アクセス対策、15秒ごとの死活監視、サーバーの主要メトリクスの24時間監視を実施しています。
障害発生時はGIGの担当者へ数分以内に通知し、顧客には登録メールで報告する運用です。また、1日1回のバックアップ取得と7世代保管、月間稼働率98%以上のSLA保証など、継続的なサイト運用に関わる条件も公開しています。
ただし、改ざん検知は不正アクセスを完全に防ぐ仕組みではありません。CMSを選定する際は、監視対象や検知後の通知方法に加え、原因調査・復旧の対応範囲まで確認しましょう。
Webサイトの改ざん検知や保守体制を重視してCMSを選びたい方は、LeadGridのセキュリティ対策とサポートをご覧ください。具体的な運用条件は、クラウドサービスレベルのチェックリスト(公開回答)やSLAでも確認できます。
また、CMSの機能や運用負担、費用なども含めて比較したい方は「CMSの選び方5つのポイント|種類の分類軸から目的別の比較まで」も参考にしてください。
WEBサイトの構築・運用を
もっと、効率的にしたい担当者の方へ
LeadGridは、1,500社以上のサイト制作・マーケティング支援の経験から生まれた、専門知識がなくても簡単に使える国産CMS・マーケティングツールです。上場企業から中小・ベンチャーまで様々な企業にご利用いただいております。
LeadGrid BLOG編集部は、Web制作とデジタルマーケティングの最前線で活躍するプロフェッショナル集団です。Webの専門知識がない企業の担当者にも分かりやすく、実践的な情報を発信いたします。


Interview
お客様の声
-
採用強化を目的にコーポレートサイトを刷新。社内で更新できる運用体制を構築した事例
株式会社ディードライブ 様
- # コーポレートサイト
- # 更新性向上
- # 採用強化
 Check
-
多彩なプランの情報を整理し、Web集客の基盤を整えたコーポレートサイト刷新の事例
株式会社NOVIC 様
- # コーポレートサイト
- # SEO強化
- # 問い合わせ増加
 Check
-
事業の変化により複雑化していたコーポレートサイトを、上場を見据え情報設計から再構築した事例
株式会社エコスタイル 様
- # コーポレートサイト
- # 更新性向上
 Check
-
企業の顔となるコーポレートサイトを構築した事例
パートナーズダイレクトマーケティング株式会社 様
- # コーポレートサイト
 Check
Works